На фоне общего всплеска активности по выявлению уязвимостей, вызванного использованием ИИ во всей экосистеме программного обеспечения, Intel, судя по всему, прекратила действие программы выплаты вознаграждений за найденные ошибки (Bug Bounty). Одновременно компания запустила новую программу приёма сообщений об уязвимостях без денежных выплат.
Содержание статьи
- 1 Компьютер месяца — сентябрь 2026 года
- 2 Компьютер месяца, спецвыпуск: выбираем мини-ПК для работы и развлечений в эпоху дефицита чипов памяти
- 3 Мастерская локальных ИИ: салат картофельный с Qwen3.8
- 4 В помощь студенту: обзор российских ИИ-сервисов для учёбы и закрепления знаний
- 5 10 флагманских процессоров Intel за 10 лет
- 6 Обзор смартфона Samsung Galaxy Z Flip8: исчезающий вид?
- 7 Обзор смартфона Google Pixel 11 Pro: когда надо выпустить хоть что-то
Компьютер месяца — сентябрь 2026 года
Компьютер месяца, спецвыпуск: выбираем мини-ПК для работы и развлечений в эпоху дефицита чипов памяти
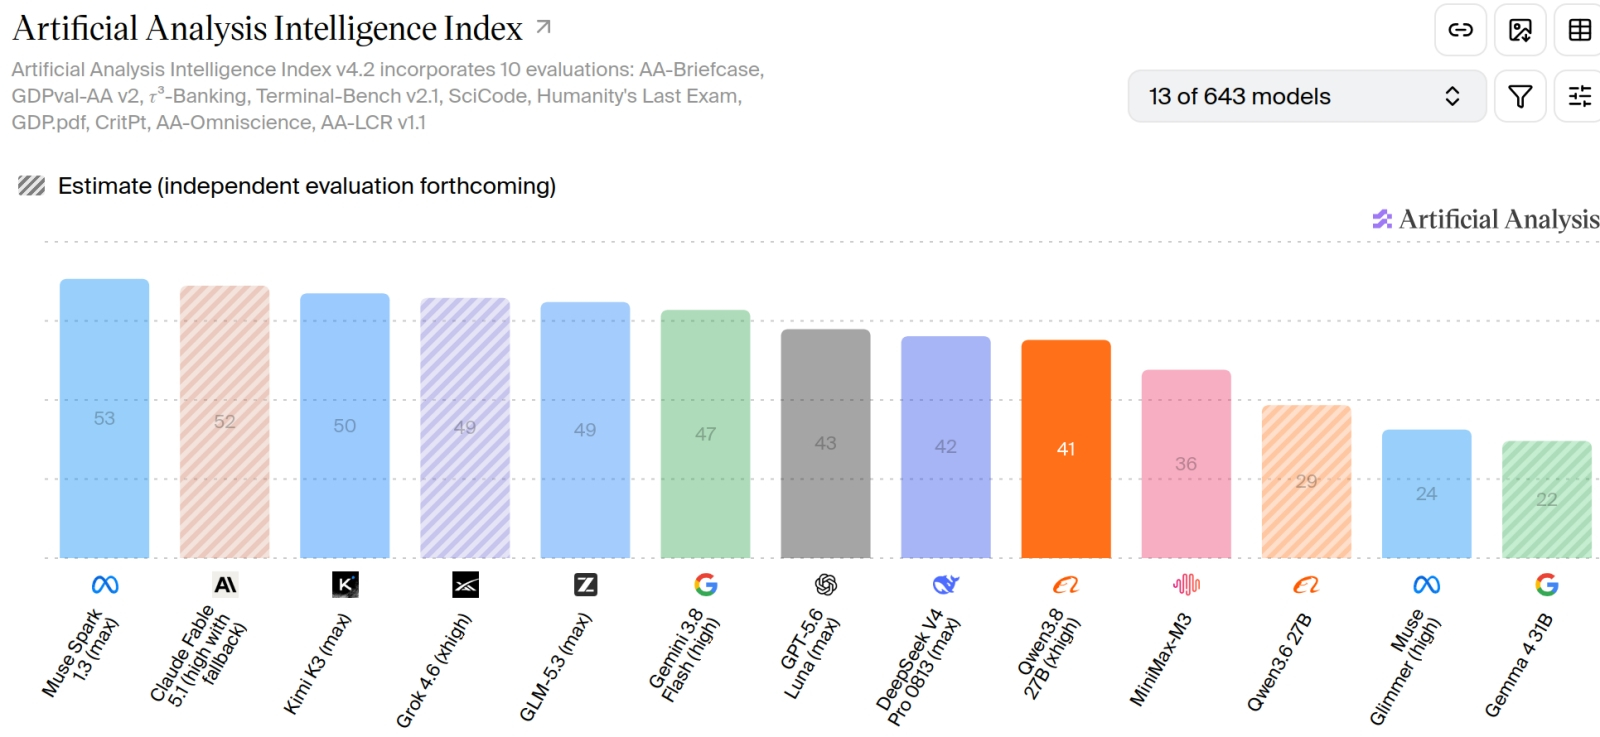
Мастерская локальных ИИ: салат картофельный с Qwen3.8
В помощь студенту: обзор российских ИИ-сервисов для учёбы и закрепления знаний
10 флагманских процессоров Intel за 10 лет
Обзор смартфона Samsung Galaxy Z Flip8: исчезающий вид?
Обзор смартфона Google Pixel 11 Pro: когда надо выпустить хоть что-то
Похоже, что Intel закрыла прежнюю программу Bug Bounty и открыла новую, не предусматривающую вознаграждений за обнаруженные баги. Ранее компания сотрудничала с платформой Intigriti для проведения программы, охватывающей аппаратное и программное обеспечение, прошивки, проекты с открытым исходным кодом и многое другое. В рамках прежней программы выплаты варьировались от $500 до $100 000.
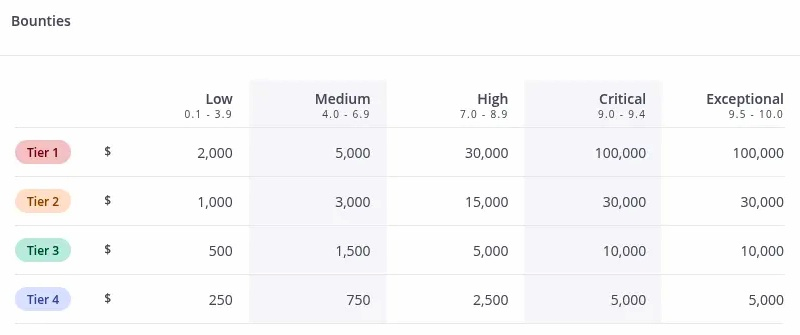
Источник изображений: Intel
На странице Intigriti, где размещалась программа Intel, теперь указано, что программа приостановлена. Со страницы также удалена значительная часть прежней информации. Одновременно Intel запустила на Intigriti новую программу, в описании которой говорится: «Это программа ответственного раскрытия информации (responsible disclosure) без выплаты денежных вознаграждений».
Официальных комментариев о причинах этих изменений не поступало. Однако, учитывая, что ядро Linux и другие проекты с открытым исходным кодом сейчас буквально завалены сообщениями об уязвимостях, сгенерированными с помощью ИИ, именно это обстоятельство сыграло роль в принятии данного решения.
Было интересно?
Скажите об этом Google, чтобы чаще получать ссылки на наши новости про вирусы