Первый складной смартфон Apple получил джейлбрейк всего через несколько часов после начала продаж. Команда исследователей безопасности Calif продемонстрировала взлом iPhone Duo, работающего под управлением iOS 27.1. Однако владельцам устройства пока не стоит рассчитывать на общедоступный инструмент для снятия программных ограничений: разработчики не планируют выпускать его для обычных пользователей. Как сообщает MacRumors, Calif опубликовала видеоролик, на котором у iPhone Duo изменен интерфейс домашнего экрана. Иконки приложений и виджеты перемещаются по дисплею, а на экране появляется анимированный персонаж. Подобные модификации демонстрируют возможности, которые открываются после обхода стандартных ограничений iOS. Содержание статьи Джейлбрейк позволяет получить расширенный доступ к операционной системе iPhone и изменить ограничения, установленные Apple. В зависимости от использованных уязвимостей это дает возможность глубже настраивать интерфейс, работать с системными файлами и запускать модификации, недоступные на обычном устройстве. Calif не раскрыла подробности уязвимостей, которые использовались для взлома iPhone Duo. Также пока нет подтверждения, что новый джейлбрейк сохраняется после перезагрузки смартфона. Поэтому его не следует автоматически приравнивать к полноценному автономному взлому, который не требует повторной процедуры после каждого перезапуска. Результат примечателен тем, что исследователи смогли обойти программные ограничения в день появления устройства в продаже. При этом сама демонстрация не означает, что все механизмы защиты iOS 27.1 полностью скомпрометированы или что аналогичный способ доступен для любого владельца iPhone Duo. CC @pwnlambda https://t.co/xpwddwn7tw — Calif (@calif_io) October 23, 2026 Новая демонстрация продолжает работу команды над безопасностью мобильных устройств Apple. Неделей ранее Calif показала автономный джейлбрейк iPhone 18 Pro с iOS 27.0.1. В опубликованных материалах смартфон перезагружался, после чего исследователи вновь получали расширенные системные привилегии. Исследователь безопасности Штефан Эссер рассказал немецкому изданию Heise, что для предыдущего взлома использовались уязвимости, о которых команда уже сообщила Apple или собиралась сообщить в ближайшее время. По его словам, большинство этих проблем устранено в готовящемся обновлении iOS 27.2. Эссер также подтвердил, что при разработке предыдущего джейлбрейка применялся искусственный интеллект. Однако он не уточнил, какие именно инструменты использовались и какую часть работы они выполняли. Использование ИИ в новом взломе iPhone Duo отдельно не подтверждено. Несмотря на успешную демонстрацию, Calif не выпустила общедоступную утилиту для взлома iPhone Duo. По словам Эссера, команда не собирается предоставлять инструмент конечным пользователям, хотя в будущем может опубликовать доказательство работоспособности метода — proof of concept. Это означает, что владельцы складного iPhone пока не смогут воспользоваться результатом исследований как готовым способом настройки системы. Даже если технические подробности появятся в открытом доступе, для создания работающего инструмента потребуется адаптировать метод к конкретной версии iOS и учесть последующие исправления безопасности. Установка сомнительных программ, обещающих мгновенный джейлбрейк iPhone Duo, может привести к краже данных или заражению устройства вредоносным ПО. Пока разработчики не опубликовали проверенный инструмент, безопаснее не доверять подобным предложениям. Для украинских пользователей новость интересна прежде всего с точки зрения безопасности и возможностей настройки iOS. Джейлбрейк расширяет контроль над системой, но одновременно может ослабить встроенные механизмы защиты, повлиять на стабильность работы приложений и усложнить получение технической поддержки. Пока нет оснований считать, что обнаруженный метод представляет массовую угрозу всем владельцам iPhone: Calif не опубликовала уязвимости и не выпустила инструмент для широкого использования. Тем не менее история еще раз показывает, насколько быстро исследователи проверяют защиту новых устройств после их выхода. Владельцам iPhone Duo стоит следить за официальными обновлениями Apple. Выход iOS 27.2 может закрыть часть уязвимостей, использованных в предыдущих исследованиях Calif. При этом неизвестно, затронут ли эти исправления непосредственно метод взлома складного смартфона. Таким образом, джейлбрейк iPhone Duo в день старта продаж стал заметным достижением исследователей безопасности, но пока остается демонстрацией, а не доступным инструментом для пользователей. Главный практический вопрос теперь заключается в том, раскроет ли Calif технические подробности взлома и какие меры защиты Apple реализует в следующих версиях iOS. Теги: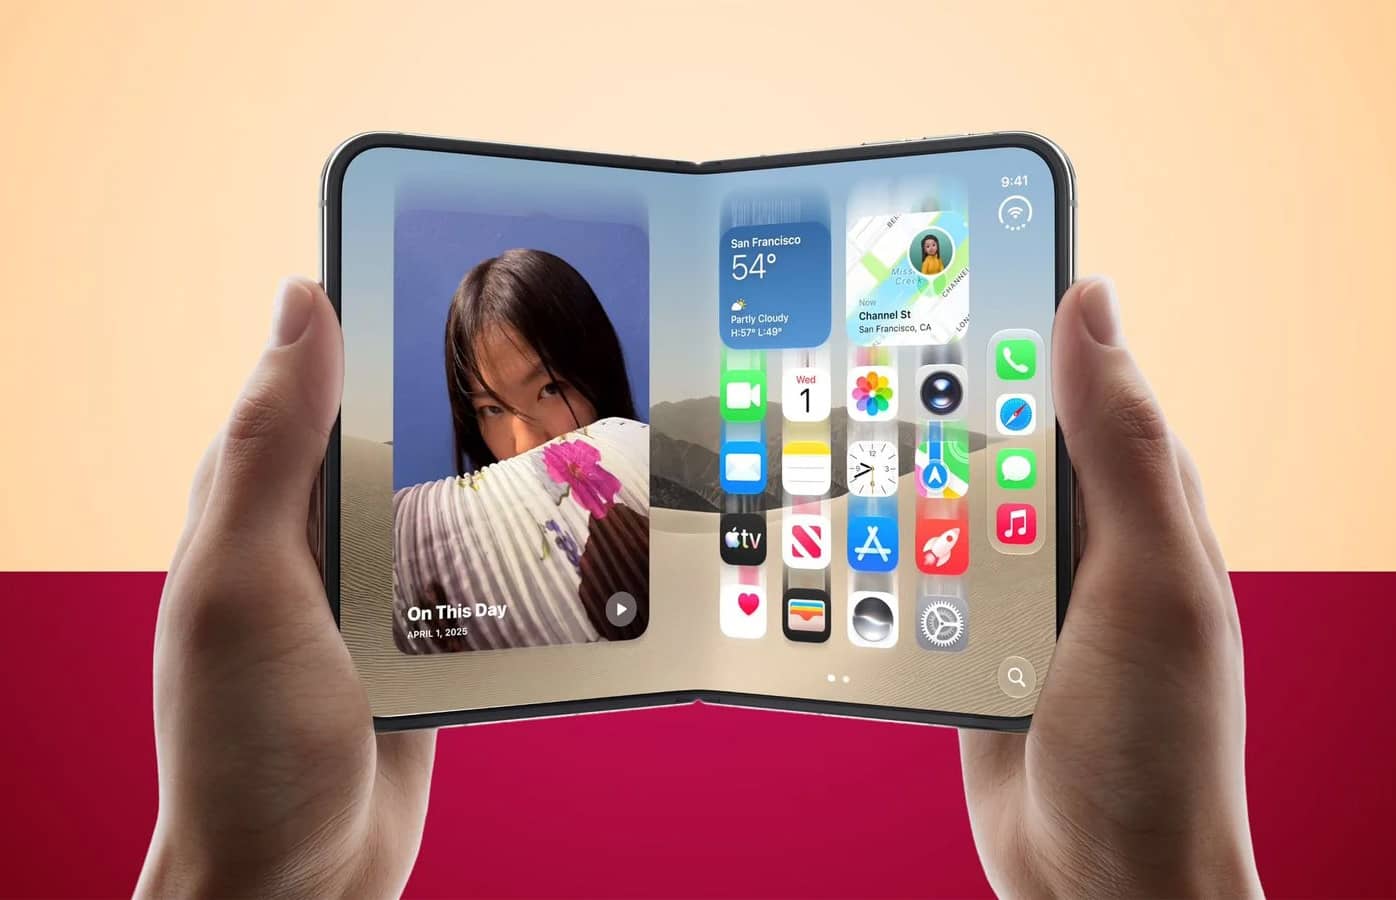
Что удалось сделать исследователям
Ранее Calif взломала iPhone 18 Pro
Почему джейлбрейк не появится в открытом доступе
Что это означает для владельцев iPhone


Смартфоны
Хакеры взломали iPhone Duo в день выхода, но выпускать джейлбрейк не планируют