В начале 2000-х годов у многих пользователей Windows XP была на слуху комбинация FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8. Этот ключ стал одним из самых известных символов пиратского распространения операционной системы, однако его история оказалась гораздо интереснее распространенной версии о «взломанном» алгоритме активации. Бывший инженер Microsoft Дэйв Пламмер, который участвовал в разработке Windows Product Activation со стороны операционной системы, рассказал подробности работы защиты Windows XP. По его словам, секрет заключался не в простом алгоритме генерации ключей, а в сочетании специального корпоративного установочного носителя и соответствующего Volume License Key (VLK). Содержание статьи В Microsoft изначально разделили установочные носители Windows XP на розничные и корпоративные. Обычные покупатели получали Retail-версию, тогда как крупные организации, OEM-партнеры и другие лицензированные клиенты использовали специальную Volume Media. Корпоративная схема была рассчитана на установку Windows XP на большое количество компьютеров. Компании не хотели активировать каждую машину отдельно, особенно если речь шла об устройствах без постоянного подключения к интернету. Для таких случаев применялись специальные корпоративные ключи VLK. При этом одного ключа было недостаточно. Установщик Windows XP дополнительно проверял данные на самом корпоративном носителе. Именно эта деталь долгое время оставалась малоизвестной. По словам Пламмера, на корпоративном образе Windows XP находился скрытый блок данных размером около 10 МБ. Он был многократно сжат и зашифрован, а установщик использовал его для проверки того, что перед ним действительно подходящий Volume-носитель. This is the story of FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8. I was the primary author of Windows Product Activation on the operating systems side. Not the key math – those were the ACTUALLY smart guys with heads so big that they bumped the doorjamb on the way into your office. I just did… pic.twitter.com/GyndVkzlHh — Dave W Plummer (@davepl1968) September 15, 2026 Самое необычное заключается в происхождении этих данных. Основой для них послужил Microsoft Bob — выпущенная в 1995 году программа Microsoft, которая должна была упростить начинающим пользователям освоение компьютера с помощью необычного интерфейса и виртуальных помощников. Пламмер объяснил, что ему требовались данные с подходящими характеристиками, которые можно было использовать в качестве своего рода случайного криптографического материала. В результате были взяты данные Microsoft Bob, после чего они несколько раз сжимались и шифровались. По его утверждению, этот зашифрованный блок до сих пор не был расшифрован. Таким образом, знаменитый FCKGW-ключ не был универсальным паролем для любой копии Windows XP. Его работа была связана с конкретной корпоративной схемой лицензирования и соответствующим установочным образом. На обычном розничном диске такая комбинация не должна была работать. Пламмер считает, что утечка произошла еще до официального выхода Windows XP. Финальная версия операционной системы была подготовлена для производства в августе 2001 года, а официально Windows XP поступила в продажу 25 октября того же года. OEM-партнеры и другие организации получили доступ к финальным корпоративным образам заранее, чтобы подготовить свои компьютеры к запуску системы. По словам бывшего инженера Microsoft, в тот момент лишь очень небольшое количество организаций имело доступ к нужному корпоративному образу и соответствующему VLK. Поэтому он предполагает, что источник утечки мог находиться среди крупных OEM- или аппаратных партнеров Microsoft. В числе упоминавшихся со временем компаний фигурировали Dell и Intel, однако подтвержденных доказательств того, что именно они стали источником утечки, нет. После этого группа Devils0wn распространила корпоративный образ Windows XP вместе с ключом в интернете. В результате комбинация, предназначенная для ограниченного числа корпоративных клиентов, быстро стала основой огромного количества неофициальных копий системы. Популярность ключа FCKGW создала для Microsoft серьезную проблему, но компания выбрала относительно точечный способ борьбы с утечкой. Вместо полного пересмотра механизма активации скомпрометированные ключи начали заносить в черные списки. В частности, после выхода Windows XP Service Pack 1 утекшие ключи, включая FCKGW, начали блокироваться. Microsoft также предупреждала, что использование известных утекших VLK может препятствовать установке Service Pack и получению последующих обновлений через Windows Update. Это подтверждается документацией Microsoft по работе с Volume Licensing. Позднее проверки Windows Genuine Advantage усилили ограничения для систем с заблокированными корпоративными ключами. Такой подход позволил Microsoft бороться с массовым распространением пиратских копий, не создавая проблем для пользователей и организаций, которые продолжали использовать действующие корпоративные лицензии. Одной из наиболее распространенных версий происхождения знаменитого ключа было предположение, что Microsoft допустила ошибку при создании алгоритма генерации ключей Windows XP. Пламмер эту версию отвергает. По его словам, математическая часть механизма создавалась специалистами, которые хорошо понимали поставленную задачу. Проблема заключалась не в том, что кто-то смог подобрать ключ благодаря примитивному алгоритму, а в том, что настоящий корпоративный ключ и соответствующий ему установочный образ оказались доступны за пределами предназначенной для них среды. Именно поэтому история FCKGW сегодня выглядит скорее как история утечки легитимных корпоративных данных, чем как история успешного взлома криптографической защиты Windows XP. Microsoft предусмотрела отдельный механизм проверки корпоративного носителя, но он уже не мог защитить систему, когда сам носитель вместе с действующим ключом оказался в интернете. Для пользователей Windows XP в 2000-х это имело вполне практический результат: один и тот же набор данных распространялся вместе с пиратскими CD и образами системы по всему миру. Сегодня же FCKGW остается прежде всего частью истории Windows — примером того, как корпоративная модель лицензирования и одна утечка превратили обычный VLK в один из самых узнаваемых ключей в истории программного обеспечения. Теги: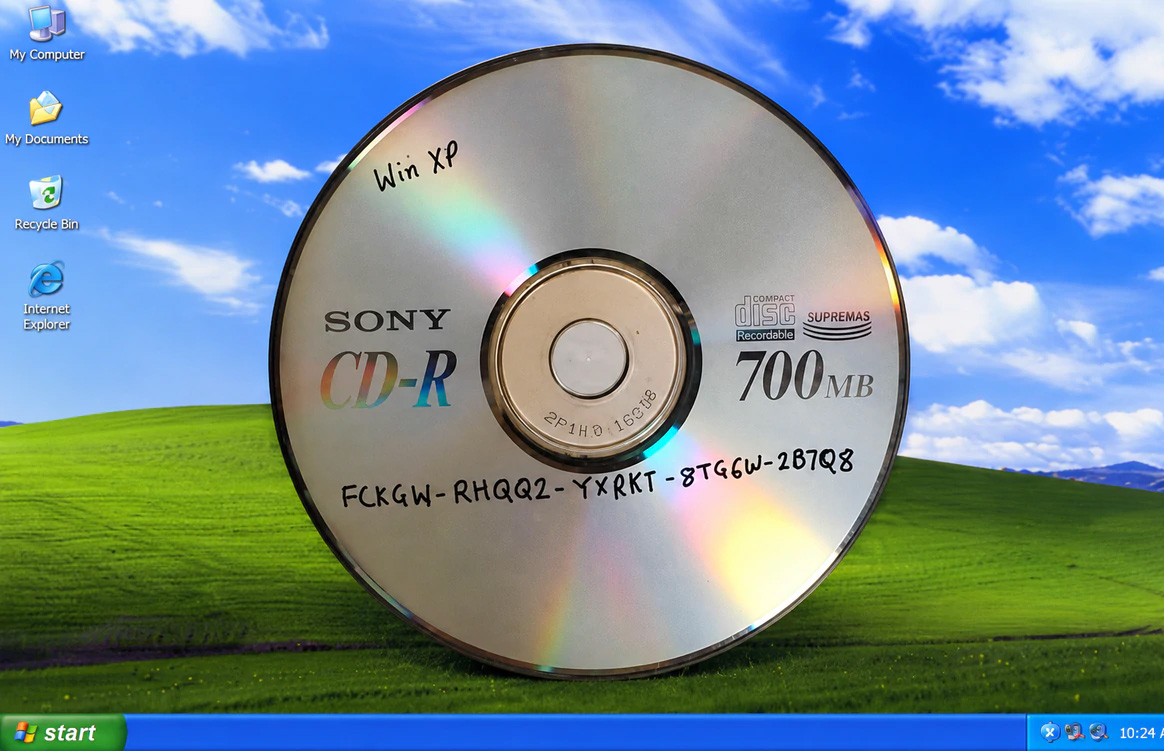
У Windows XP были разные установочные носители
В защите Windows XP неожиданно оказался Microsoft Bob
Как ключ оказался в интернете
Microsoft не стала менять всю систему активации
FCKGW оказался не результатом слабого алгоритма


Mac OS X / Windows
Раскрыта история легендарного ключа Windows XP