Агентство по кибербезопасности и защите инфраструктуры (CISA) США внесло новую уязвимость GitLab в каталог KEV, предупредив клиентов платформы о том, что она активно эксплуатируется киберпреступниками в реальных атаках.
Содержание статьи
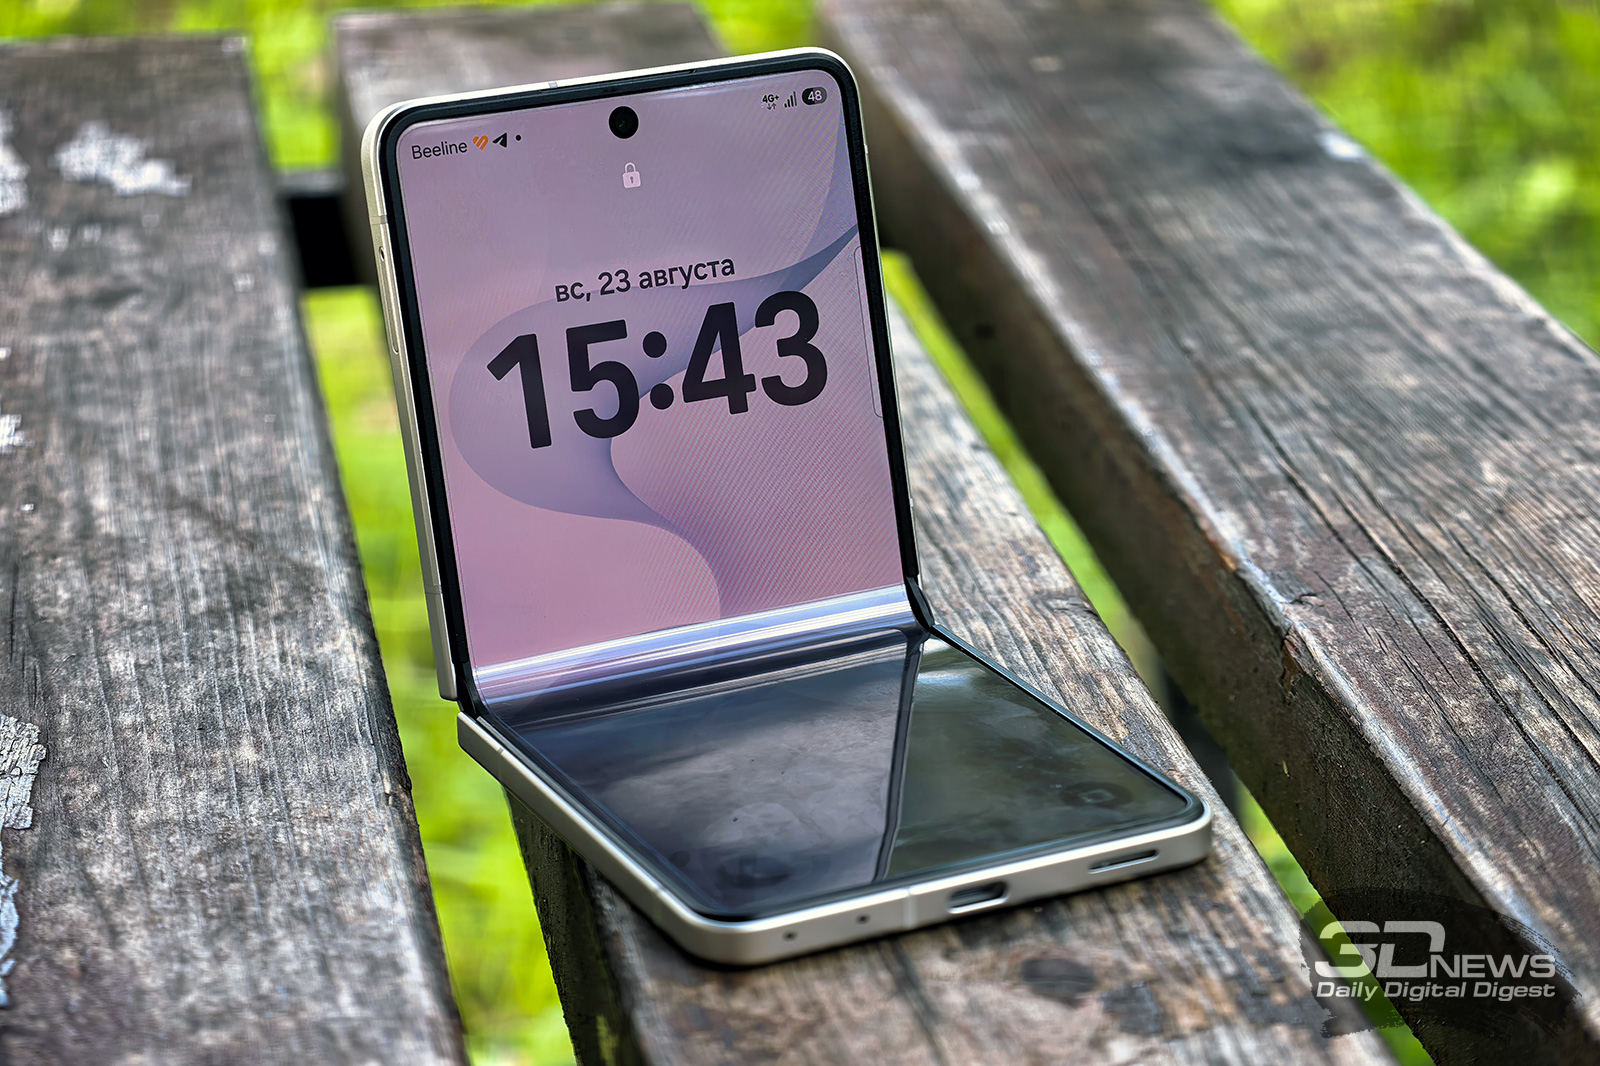
- 1 Обзор смартфона Samsung Galaxy Z Flip8: исчезающий вид?
- 2 В помощь студенту: обзор российских ИИ-сервисов для учёбы и закрепления знаний
- 3 Компьютер месяца, спецвыпуск: выбираем мини-ПК для работы и развлечений в эпоху дефицита чипов памяти
- 4 10 флагманских процессоров Intel за 10 лет
- 5 Компьютер месяца — сентябрь 2026 года
Обзор смартфона Samsung Galaxy Z Flip8: исчезающий вид?
В помощь студенту: обзор российских ИИ-сервисов для учёбы и закрепления знаний
Компьютер месяца, спецвыпуск: выбираем мини-ПК для работы и развлечений в эпоху дефицита чипов памяти
10 флагманских процессоров Intel за 10 лет
Компьютер месяца — сентябрь 2026 года
Источник изображения: Fotis Fotopoulos / unsplash.com
GitLab выпустила обновления версий Community Edition (CE) и Enterprise Edition (EE) до выпусков 19.3.2, 19.2.6 и соответствующего исправления для ветки 19.1, устранив ряд уязвимостей. Среди них значатся две критические: уязвимость типа обхода пути в API коммитов репозитория, а также проблема небезопасной десериализации в сериализаторе подписок GraphQL. Первой из них присвоен идентификатор CVE-2026-85706 с максимальным рейтингом угрозы 10 из 10. Она связана с отсутствием обязательной аутентификации и некорректным ограничением доступа к файловой системе в API коммитов репозитория — в результате неавторизованные злоумышленники получат возможность считывать конфиденциальную информацию, в том числе учётные данные и закрытые сведения.
GitLab не упоминала о случаях эксплуатации этих уязвимостей в реальных условиях, но впоследствии эксперты по кибербезопасности из компании watchTowr сообщили, что были зафиксированы попытки эксплуатации CVE-2026-85706 — она «позволяет злоумышленникам считывать произвольные файлы с помощью одного HTTP-запроса». Эксперты предупредили, что до начала массовых атак почти не остаётся времени и порекомендовали «проверять файлы журналов на наличие HTTP-запросов типа POST к URI вида „/api/v4/projects/{id}/repository/commits/“ с параметрами „file.path“ для выявления возможных попыток эксплуатации». А когда CISA включило данную уязвимость в каталог эксплуатируемых (KEV), она тем самым дала государственным организациям три дня на обновление ПО. GitLab — платформа, на которой объединяются и автоматизируются процессы разработки, тестирования, проверки безопасности и развёртывания ПО. У неё более 50 млн зарегистрированных пользователей; её внедрили около половины компаний из списка Fortune 100.
Было интересно?
Скажите об этом Google, чтобы чаще получать ссылки на наши новости про вирусы