В Google Play обнаружили поддельное приложение Google Chrome, которое набрало более 100 тысяч загрузок и, судя по опубликованному скриншоту, продвигалось через рекламу выше официального браузера. Программа копировала название, значок и описание Chrome, однако вместо полноценного браузера пользователям предлагали совершенно другой сервис. На ситуацию обратили внимание пользователи Reddit. О подделке также сообщили Cybernews и другие технологические издания. Инцидент вызвал вопросы к проверке приложений в магазине Google, который компания позиционирует как безопасный источник программ для Android. Содержание статьи Приложение опубликовал разработчик Hizbartech, не связанный с Google. В августе 2026 года оно появилось в Play Store под названием Ball Bounce — как обычная игра. Однако 30 сентября название, значок и оформление изменили, замаскировав программу под Google Chrome. При этом технический идентификатор приложения остался прежним — com.ballbounce.Hizbartech. Это один из признаков, по которым можно заметить несоответствие между заявленным названием программы и ее происхождением. Счетчик Google Play показывал более 100 тысяч загрузок. Но точное количество людей, установивших приложение уже после превращения в поддельный Chrome, неизвестно: статистика учитывает и период, когда программа распространялась как Ball Bounce. Пользователи Reddit, изучившие программу, сообщили, что она не являлась полноценным интернет-браузером. Вместо привычного интерфейса Chrome приложение предлагало подобие мессенджера с виртуальными персонажами, аватарами, созданными с помощью ИИ, и заранее подготовленными ответами. Некоторые пользователи предположили, что разработчик рассчитывал зарабатывать на показе рекламы людям, которые искали настоящий браузер Google. Однако официального подтверждения мотивов создателя нет. Также не опубликовано убедительных доказательств того, что приложение похищало пароли или другие персональные данные. Отсутствие подтвержденных сведений о краже информации, впрочем, не означает, что подобные программы можно считать безопасными. Наибольшее возмущение вызвало сообщение о том, что поддельный Chrome отображался в рекламном блоке Google Play выше официального приложения Google LLC. Таким образом, человек, который искал браузер, мог увидеть копию раньше оригинала. При этом есть важный нюанс: публикации ссылаются на скриншот, размещенный пользователем Reddit. Независимо воспроизвести появление подделки в рекламной выдаче другим исследователям не удалось. Поэтому сам факт существования приложения подтвержден, а обстоятельства его рекламного продвижения известны прежде всего из пользовательского сообщения. На момент публикации поддельное приложение уже удалили из Google Play. Google не предоставила публичных разъяснений о том, как программа прошла модерацию и почему ее оформление не вызвало вопросов при изменении названия и значка. Этот случай показывает, что даже официальный магазин приложений не гарантирует абсолютной защиты от подделок. Перед установкой популярной программы стоит проверить несколько деталей: Если вы уже установили приложение, которое выдавалось за Chrome, удалите его и проверьте список установленных программ. Если после установки вы вводили в нем пароли или другие конфиденциальные данные, разумно сменить затронутые пароли и проверить активные сеансы учетных записей. Для пользователей в Украине эта история актуальна так же, как и для владельцев Android в других странах: при поиске браузера или другого популярного сервиса следует ориентироваться не только на название и значок, но и на имя разработчика. Само присутствие приложения в Google Play не является достаточным доказательством его подлинности. Теги:
Как обычная игра превратилась в поддельный Chrome
Что находилось внутри приложения
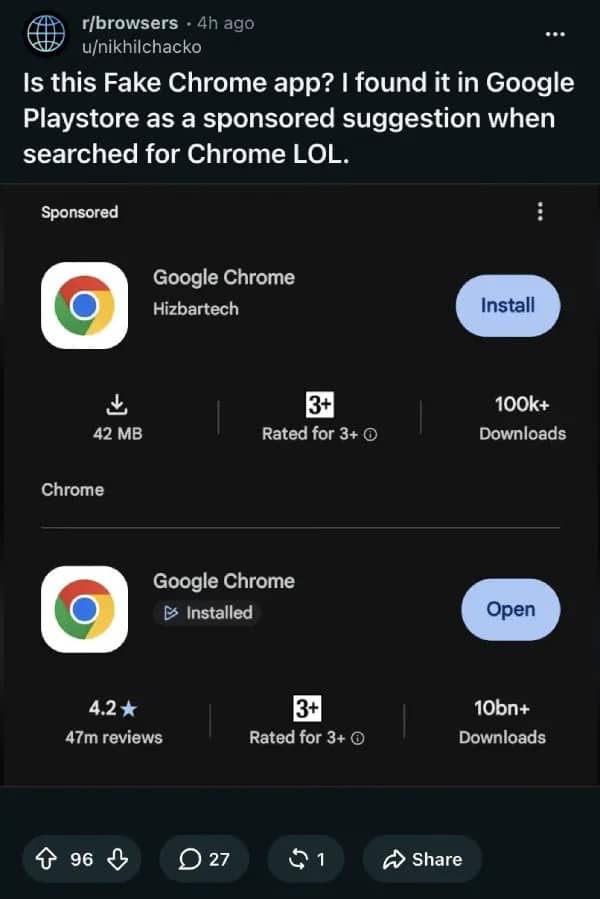
Почему подделка оказалась выше настоящего браузера
Как не установить поддельное приложение на Android


iOS / Android / WP
Поддельный Google Chrome набрал 100 тысяч загрузок в Play Store и рекламировался выше оригинала